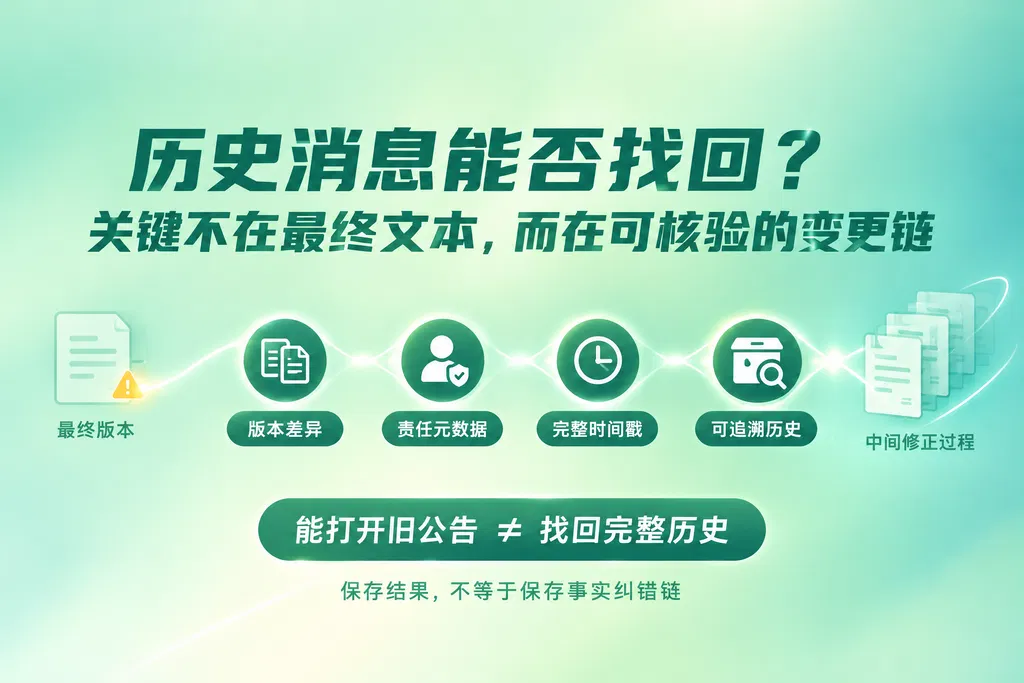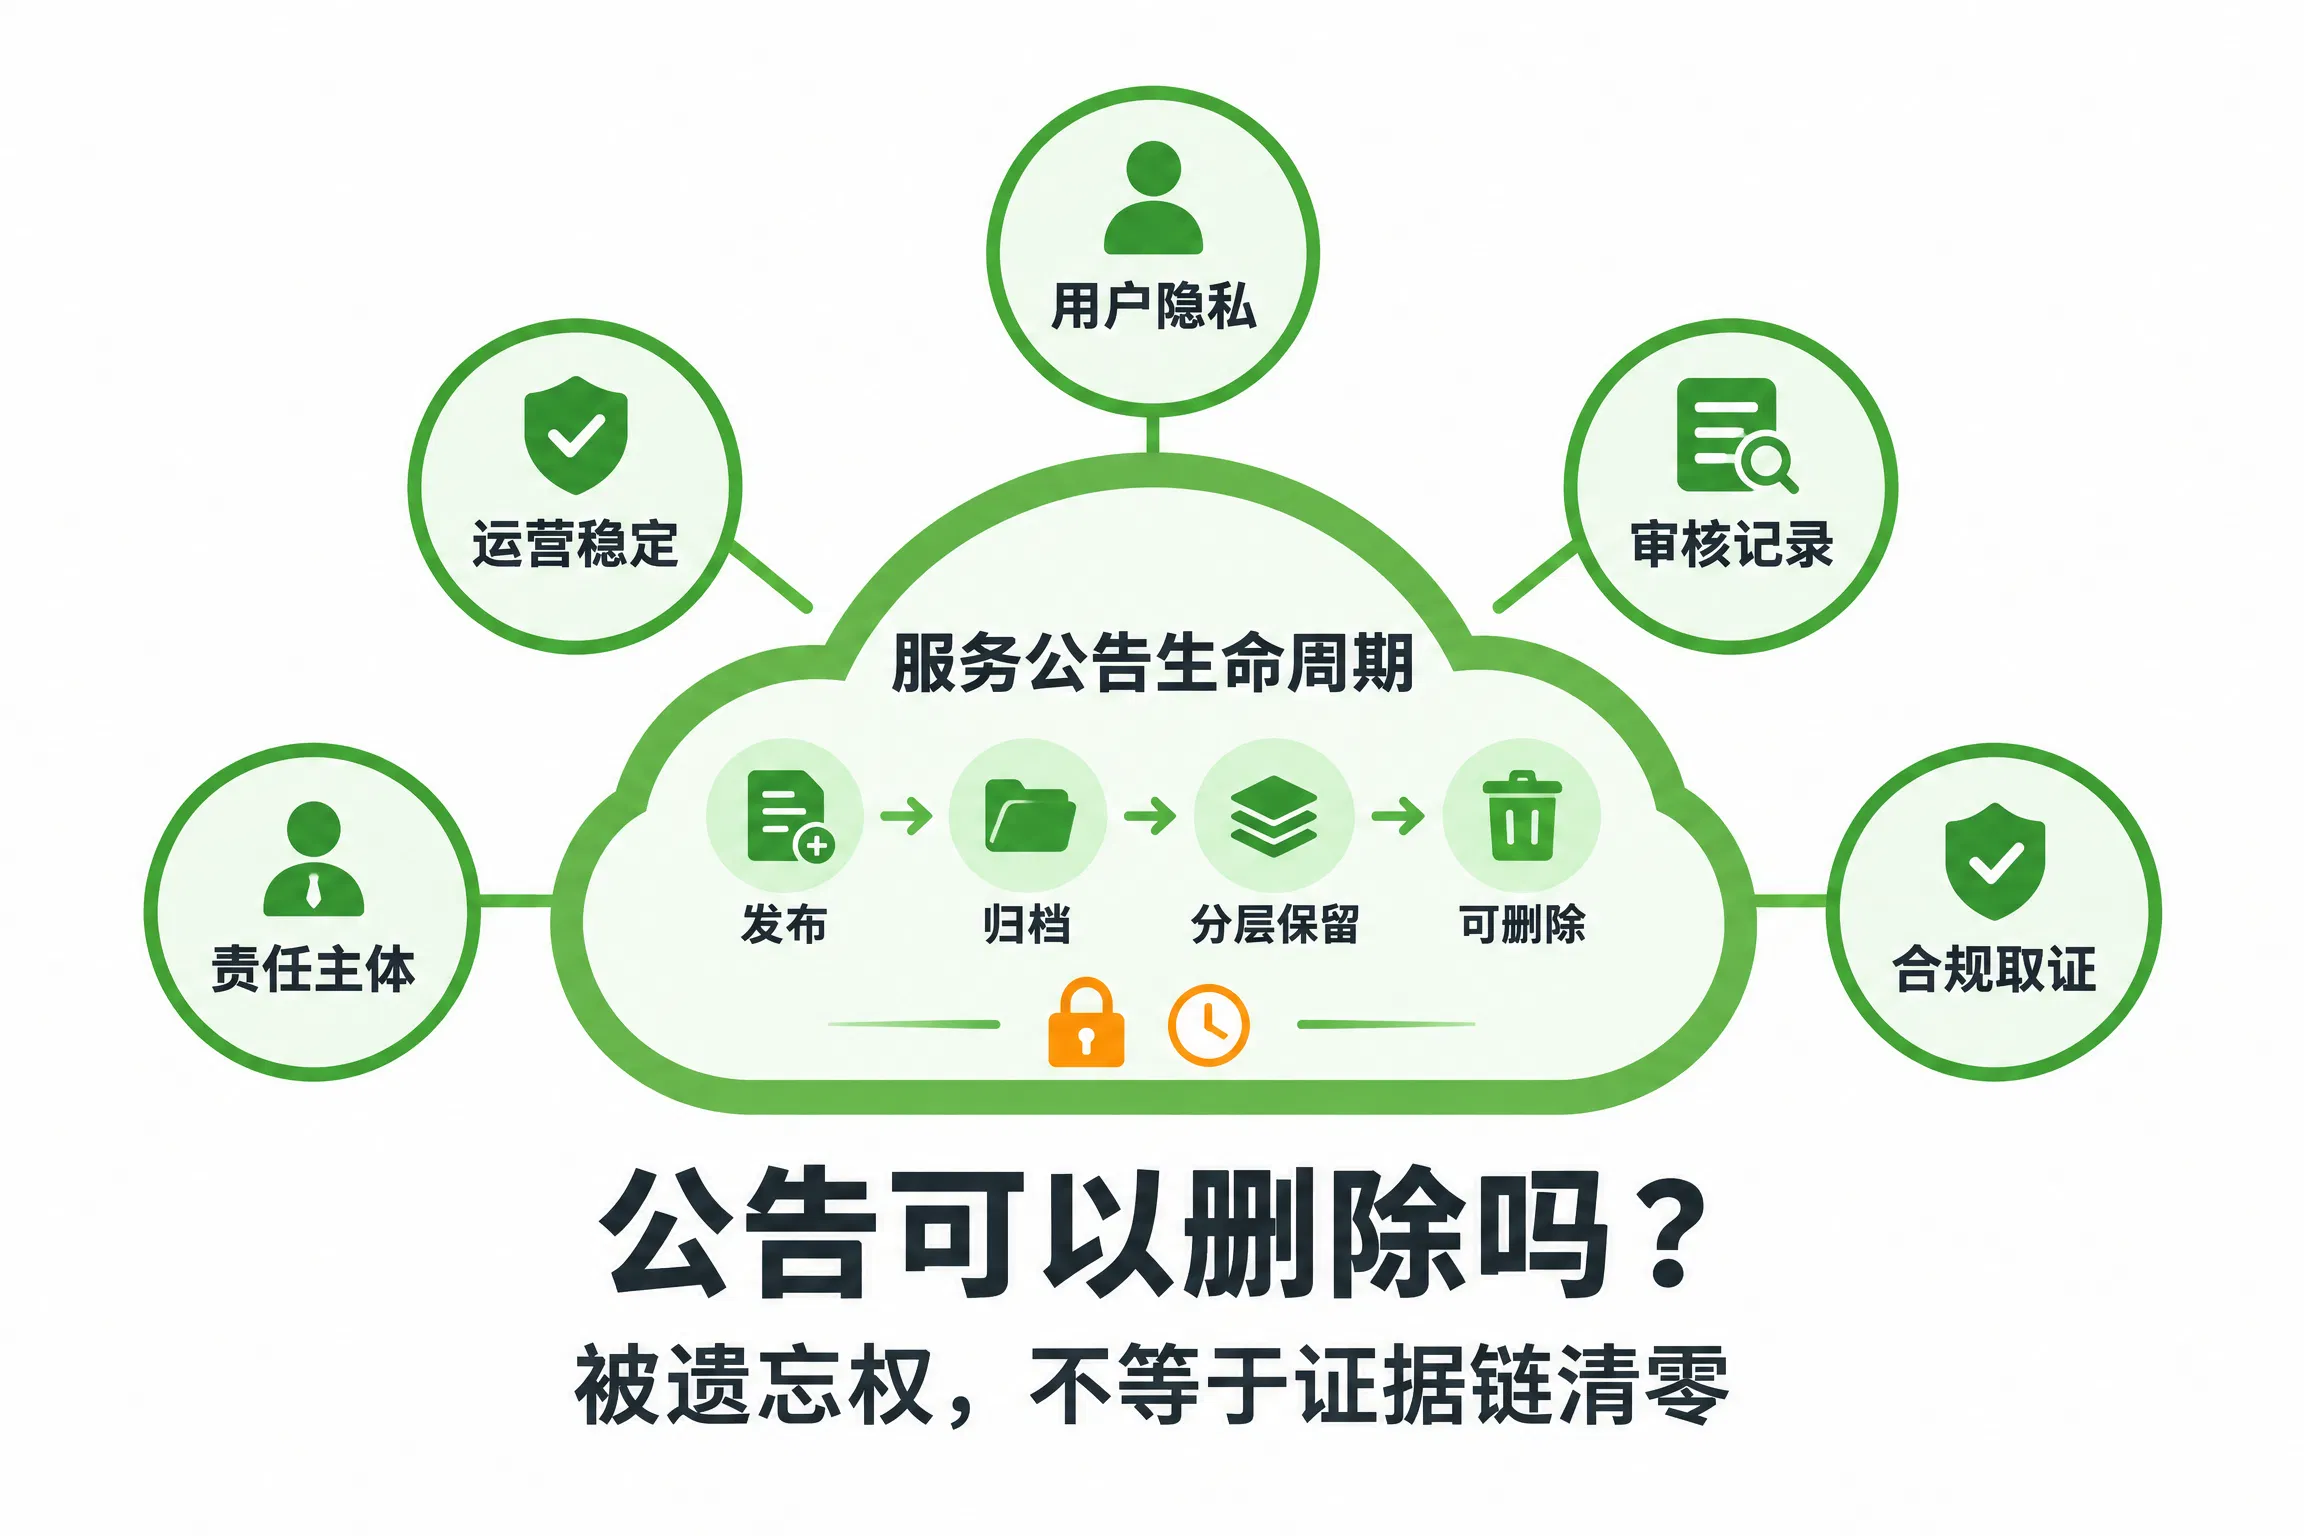
服务公告删除时间取决于数据属性:个人敏感信息需限期清除,而涉及合规审计与争议解决的公告证据链则需分层保留。
服务公告多久能删除:隐私最小化原则是硬性规定吗
隐私最小化原则并非要求无条件清空所有历史通知,而是允许在责任闭环需求下,对作为关键证据的特定公告数据进行例外保留。
当用户提出“彻底遗忘”请求时,平台能否直接清空所有历史服务公告?这背后其实藏着两条看似冲突的规则。
为什么不能无限期保留个人信息
英国 ICO 指南明确禁止组织在超出必要期限后继续保存个人数据[1]。中国《个人信息保护合规审计管理办法》同样强调,特定情形下必须定期审计,且在工作结束后需删除审计中获得的信息[2]。这两大规则确立了跨法域的共识:个人信息不应被无限期囤积,一旦失去处理目的,就必须删除或匿名化。
但这套逻辑主要针对的是账号、日志、支付记录等核心隐私数据,而非作为通知载体的公告本身。若事故公告中涉及敏感信息,提示不应只藏在长篇法律条款里,而应在风险界面分层呈现,让用户在接触数据的当下就能感知风险[3]。
直接将“限期删除”的公式套用到所有历史公告上存在逻辑漏洞。支持立即删除的一方依据是:任何数据处理都应受目的限制,ICO 要求周期性审查并清除冗余数据[1],中国规则也 mandates 审计结束后清理信息[2]。然而,反对者指出,同一套中国规则同时要求出具签字报告、建立整改闭环及投诉渠道,这些机制隐含了对可核验记录的刚性需求[2]。如果连公告原文、撤回理由和完整轨迹都无法追溯,责任闭环便无从谈起[4][5]。
这里往往有一个被忽略的前提:我们讨论的“删除”,实际上混淆了“数据内容”与“行为证据”。很多争议之所以陷入死循环,是因为双方默认将“服务公告”视为单一的数据对象,却忽略了它的双重属性——对用户而言,它是包含个人信息的“数据载体”;对监管而言,它是证明“已履行告知义务”的“行为凭证”。当用户要求删除时,他们真正想消除的是自己的隐私痕迹(如账号关联),而非抹去“平台曾发出过警告”这一事实本身。若将两者混为一谈,强行要求删除所有公告文本,不仅无法实现真正的隐私保护(因为数据可能已备份),反而会切断监管所需的审计路径。
结论很清晰:隐私数据保留期限必须严格遵循最小化和限期原则,但作为合规审计证据链一部分的公告文本、版本差异及发送证明,可能需要基于法律义务和争议周期进行分层保留。
反对简单删除:服务公告作为证据链的特殊性
服务公告因承载版本差异与发送证明等关键责任认定信息,不能因用户遗忘权请求而被简单抹除,必须维持其证据链完整性。
当用户要求“立即清除所有历史通知”时,往往忽略了服务公告在责任认定中的特殊角色。隐私保护原则确实要求数据最小化,但这并不意味着所有涉及隐私的文本都该被抹去。中国规则在强调清理审计信息的同时,也隐含了责任闭环的刚性需求[2]。
合规审计需要什么样的记录支撑
若发生账号被盗、支付异常或位置泄露等事故,原始公告是界定平台是否尽到告知义务的关键凭证。审计报告、整改报告、负责人签字以及监督投诉渠道的建立,都需要可核验的完整记录来支撑[2]。这些环节构成了一个完整的责任链条,一旦断裂,组织将无法证明其合规性。
然而,当前公开材料缺乏对公告系统保留原文、撤回理由及完整审计轨迹的证明[4][5][6][7][3][1][2]。如果采取“一刀切”的删除策略,后续将难以追溯版本差异和发送证明。这就像试图通过销毁施工图纸来证明大楼没有质量问题,逻辑上无法自洽。
| 场景 | 需要保留的证据要素 | 缺失后的后果 |
|---|---|---|
| 账号安全事件 | 原始公告内容、发布时间戳 | 无法证明已履行告知义务 |
| 支付异常纠纷 | 版本差异记录、撤回理由说明 | 难以界定责任归属与时间点 |
| 监管合规审计 | 负责人签字、整改报告、投诉渠道 | 审计结论缺乏事实依据 |
| 争议解决过程 | 哈希值校验、去标识化统计 | 证据链完整性受损,信任崩塌 |
以某知名电商平台的“双 11”大促为例,当系统因流量激增导致部分用户订单延迟发货时,该平台并未直接删除所有相关公告,而是保留了带有时间戳的原始推送记录和后续的修正说明。在随后的消费者集体诉讼中,正是这份保留了“版本差异”和“发送证明”的证据链,帮助平台证明了其已及时履行了告知义务,从而避免了更严重的法律责任。反之,若当时直接执行了“一键删除”,即便隐私数据已脱敏,平台也将因无法自证清白而面临更大的合规风险。
若无法提供上述版本差异和发送证明,组织将面临合规审计证据链断裂的风险[2]。简单的删除操作看似符合“限期保存”的要求,实则破坏了争议解决的证据基础。因此,个人信息本身应遵循最小化、限期保存或匿名化原则,但公告文本、版本差异、发送证明、哈希值及去标识化统计等合规证据,可能需要按风险等级、法律义务和争议周期进行分层保留[1][2]。这种区分并非为了对抗隐私保护,而是为了在责任闭环中留下可追溯的真相。
结论:服务公告多久能删除取决于分层保留策略
服务公告无法统一设定固定删除期限,必须将个人信息与证据链拆分管理,依据合规审计周期与争议解决需求执行分层保留策略。
直接回答”服务公告多久能删除”这个问题,答案并非一个固定的时间数字。核心矛盾在于:用户隐私数据的“删除权”与机构合规审计的“留痕权”往往处于对立面。要解开这个死结,必须将“个人信息”与“证据链”彻底拆开看待。
如何制定分层保留标准
对于涉及账号、支付或位置等敏感内容的个人信息,必须严格遵循最小化和限期保存原则[1]。一旦数据处理目的达成,数据就应被删除或匿名化,不能因为“以后可能用得上”而无限期囤积。这一原则在英国 ICO 指南与中国《个人信息保护合规审计管理办法》中均得到确认,即不再需要的数据必须定期清理[2]。
然而,支撑这些个人信息的公告证据链(包含原始文本、版本差异、发送证明及哈希值)则需另当别论。如果简单执行“一刀切”删除,可能导致责任闭环无法核验。例如,中国规则在要求删除审计信息的同时,也强制要求保留审计报告、整改记录及负责人签字,以形成可追溯的责任链条[2]。因此,证据链的保留时长不能由单一期限决定,而应依据风险等级、法律义务履行情况及争议解决周期进行动态调整。
下表对比了两种数据类型的处理逻辑:
| 数据类型 | 核心原则 | 保留期限依据 | 最终处置方式 |
|---|---|---|---|
| 用户隐私数据 | 最小化、目的限制 | 数据处理目的完成时 | 立即删除或匿名化 [1] |
| 公告证据链 | 可追溯、责任闭环 | 风险等级与争议周期 | 按层级长期归档备查 [2] |
建议机构建立去标识化的统计库与独立的合规证据库。前者用于满足日常运营需求且不泄露隐私,后者专门存储用于应对审计和诉讼的关键痕迹[3]。具体操作上,技术团队可将公告中的用户姓名、ID 等字段自动替换为不可逆的哈希值或随机编号,仅保留发布的时间戳、版本号、接收端设备类型(非精确位置)以及发送成功的回执日志。这样既满足了隐私数据保留期限的最小化原则,又保留了必要的法律凭证。
需要明确的是,上述分层保留方案目前仍基于对现有规则的观察推导。其具体执行效果,仍需依赖更多电子证据案例和监管执法实践来进一步验证,避免将理论假设误读为绝对的操作铁律[1][2]。
常见问题解答 (FAQ)
Q: 用户行使“被遗忘权”后,我是否必须立刻删除所有历史公告?A: 不一定。虽然用户有权要求删除其个人数据,但作为合规审计证据链一部分的公告文本(如撤回记录、发送证明),通常需要在法律规定的争议期内保留,以便在发生纠纷时证明平台已尽到告知义务。
Q: 如何平衡隐私保护与保留证据的需求?A: 最佳实践是采用分层策略。对包含姓名、身份证号等敏感信息的部分进行匿名化或删除,仅保留脱敏后的版本差异、时间戳和哈希值作为合规审计证据链。这样既满足了隐私数据保留期限的最小化原则,又保留了必要的法律凭证。
Q: 隐私数据保留期限有统一标准吗?A: 不同司法管辖区和具体业务场景下的隐私数据保留期限有所不同。通常遵循“目的限制”原则,即数据处理目的完成后应立即删除。但在涉及重大安全事故或法律诉讼时,相关证据的保留期可能会延长至争议解决完毕。
参考来源
Right to be informed | ICO · https://ico.org.uk/for-organisations/guide-to-data-protection/guide-to-the-general-data-protection-regulation-gdpr/principles/storage-limitation/(A级)
个人信息保护合规审计管理办法_中央网络安全和信息化委员会办公室 · https://www.cac.gov.cn/2025-02/14/c_1741233507681519.htm(S级)
What methods can we use to provide privacy information? | ICO · https://ico.org.uk/for-organisations/uk-gdpr-guidance-and-resources/individual-rights/the-right-to-be-informed/what-methods-can-we-use-to-provide-privacy-information/(A级)
Statuspage - Documentation - Incidents · https://doers.statuspage.io/api/v1/incidents/(A级)
Statuspage API Documentation · https://doers.statuspage.io/api/v1/postmortems(A级)
Read the Statuspage user guide | Statuspage | Atlassian Support · https://help.statuspage.io/help/statuspage-user-guide(A级)
Incident communication tips | Statuspage | Atlassian Support · https://help.statuspage.io/help/top-5-incident-communication-tips(A级)